

La empresa de ciberseguridad Vercert Analyzer advirtió este lunes en redes sociales sobre un supuesto robo masivo de datos perpetrado contra los sistemas informáticos del Tribunal Supremo de Justicia (TSJ) en Venezuela.
lapatilla.com
“Los sistemas centralizados de ciberinteligencia han interceptado una publicación relacionada con la exfiltración de datos y la intrusión, difundida en redes sociales por el actor malicioso ‘x01x00’. La captura de pantalla adjunta muestra una interfaz de administración de Active Directory (‘Usuarios y computadoras de Active Directory’) asociada al dominio institucional ‘olimpo.tsj.gov.ve'”, informó Vercert Analyzer tras el anuncio de los piratas informáticos.
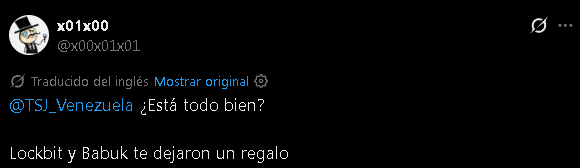
“TSJ, ¿está todo bien? Lockbit y Babuk te dejaron un regalo”, ironizó el usuario x01x00 en su publicación en la red social X.
Desde el presunto ataque se encuentra imposibilitado el acceso a la página web oficial del TSJ.
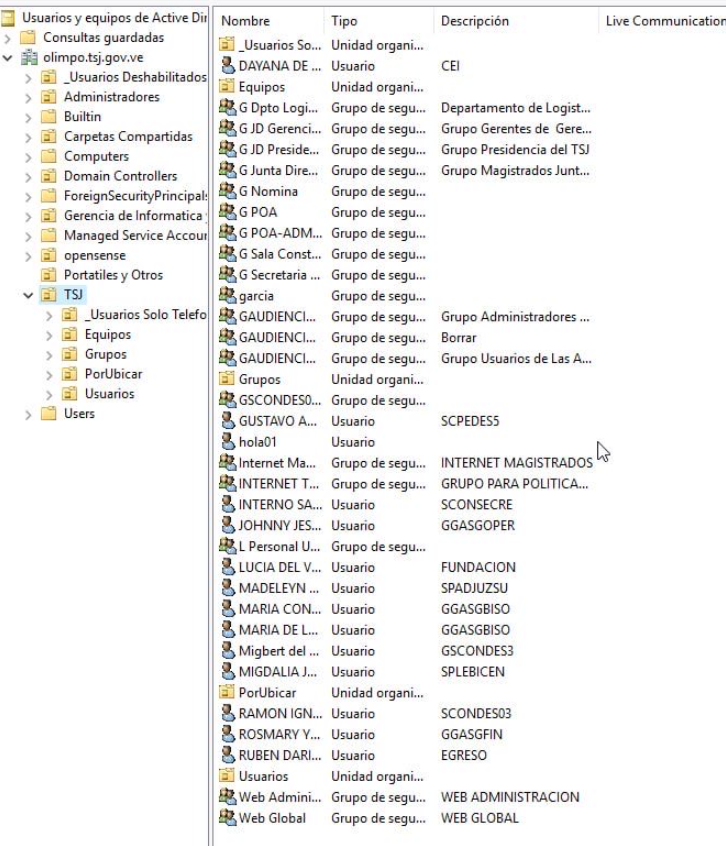
La estructura del directorio y los grupos de seguridad revelan unidades organizativas críticas y grupos de control interno, entre los que se incluyen:
– Unidades de administración y control del dominio (controladores de dominio, administradores, gestión de TI).
– Grupos de seguridad y cuentas de usuario vinculadas a magistrados, la presidencia y diversas divisiones de gestión (por ejemplo, “G JD Presidencia”, “G Junta Directiva” e “INTERNET MAGISTRADOS”).
– Listas detalladas de cuentas de usuario, departamentos de logística y secretaría, y registros de dispositivos conectados al dominio judicial.
Vercert Analyzer recordó que la veracidad de esta intrusión, la vulnerabilidad específica explotada en los servidores del máximo tribunal y la autenticidad general del acceso a Active Directory no han sido confirmadas oficialmente por las autoridades ni por los equipos técnicos del TSJ”.
“Dado que se trata de afirmaciones sobre una violación publicadas en redes sociales por actores externos, el estado real de la infraestructura sigue siendo una suposición y no ha sido confirmado”, sugirió la empresa.
No es la primera vez que los seudónimos “x01x00″, “Lockbit” o “Babuk” se han relacionado con ciberataques efectuados contra instituciones y firmas privadas en Venezuela, incluidas empresas de telecomunicaciones y servicios de diversa índole.
Vercert Analyzer recomendó a los afectados la “rotación masiva de credenciales” para “invalidar y exigir el cambio de contraseña para todas las cuentas de usuario, cuentas de servicio y credenciales de dominio expuestas dentro de la estructura jerárquica”.
Asimismo, sugirió la “revisión de la conectividad perimetral y las VPN” con el objetivo de “investigar posibles accesos remotos anómalos o vulnerabilidades en las puertas de enlace corporativas que puedan haber permitido a un actor externo realizar una enumeración de Active Directory”.
?? ?? ?? ?? PREVENTIVE ALERT – ALLEGED ACCESS TO ACTIVE DIRECTORY AND COMPROMISE OF THE SUPREME TRIBUNAL OF JUSTICE OF VENEZUELA (THREAT ACTOR: X01X00 / LOCKBIT / BABUK)
[STATUS: ALLEGED / UNCONFIRMED / THREAT ACTOR: X01X00 / DATE: NOVEMBER 2, 2026]
Centralized cyber-intelligence systems have intercepted a post regarding data exfiltration and intrusion, disseminated on social media by the threat actor “x01x00.”
The attached screenshot displays an Active Directory management interface (“Active Directory Users and Computers”) associated with the institutional domain `olimpo .tsj.gov.ve`. The directory structure and security groups reveal critical organizational units and internal control groups, including:
Domain administration and control units (Domain Controllers, Administrators, IT Management).
Security groups and user accounts linked to magistrates, the presidency, and various management divisions (e.g., “G JD Presidencia,” “G Junta Directiva,” and “INTERNET MAGISTRADOS”).
Detailed lists of user accounts, logistics and secretariat departments, and records of devices connected to the judicial domain.
It is strictly noted that the veracity of this intrusion, the specific vulnerability exploited within the court’s servers, and the overall authenticity of the access to Active Directory have not been officially confirmed by the authorities or the technical teams of the Supreme Tribunal of Justice of Venezuela. As this involves claims of a compromise posted on social media by external actors, the actual status of the infrastructure remains alleged and unconfirmed.
Threat Actor / User: x01x00 (referencing the LockBit and Babuk ransomware syndicates).
Victim: Supreme Tribunal of Justice of Venezuela — ?? Venezuela.
Sector: ?? Public Government Sector, Judiciary, Supreme Court, and Critical State Infrastructure.
Date of Detection: November 2, 2026.
Nature of the Incident: Alleged compromise and exfiltration of the Active Directory database, exposing the structure of users, computers, and administrative privileges within the country’s highest court.
?? TECHNICAL PREVENTIVE AND CONTAINMENT RECOMMENDATIONS (SOC / CSIRT / JUDICIARY)
Mass Credential Rotation: Invalidate and mandate password changes for all user accounts, service accounts, and domain credentials exposed within the hierarchical structure.
Review of Perimeter Connectivity and VPNs: Investigate potential anomalous remote access or vulnerabilities in corporate gateways that may have allowed an external actor to perform Active Directory enumeration.
?? CENTRALIZED THREAT MONITORING SYSTEM
Intelligence System: https://t.co/wk9bZJ2Nli
Quickly verify your security at: https://t.co/QZhWp0kFrO
Inquiries and services: https://t.co/sx3BM5zbnK
#Venezuela #TSJ #SupremeCourt #ActiveDirectory #Lockbit #Babuk #DataLeak #DataBreach #BreachAlert #DarkWeb #Hacking #ThreatIntel #ThreatIntelligence #InfoSec #CyberAlert #VECERT #SOC #CSIRT #Unconfirmed #SecurityAlert #CyberDefense #CyberRisk
— VECERT Analyzer (@VECERTRadar) November 2, 2026
Lea también:
Piratas informáticos se jactan de vulnerar cámaras de seguridad y redes de mensajería del TSJ
